⚡ 44,7k tokenů · 4 modely · Výpočetní stopa ▾
Které AI modely se na článku podílely a kolik tokenů spotřebovaly (vstup / výstup).
| Model | Role | Kde běží | Vstup | Výstup | Volání |
|---|---|---|---|---|---|
| MiniMax | návrh článku | cloud | 7,7k | 2,3k | 1 |
| MiniMax | faktová oprava | cloud | 6,6k | 2,8k | 1 |
| MiniMax | ověření faktů | cloud | 5,7k | 563 | 2 |
| MiniMax | stylistika | cloud | 2,9k | 2,6k | 1 |
| Qwen 35B | audit přínosu | lokálně | 2,6k | 2,3k | 1 |
| MiniMax | hodnocení přínosu | cloud | 3,0k | 138 | 1 |
| gemini-flash (Antigravity) | jazyková korektura | cloud | 1,6k | 1,5k | 1 ~ |
| perplexity (Grok 4.7) | audit přínosu | cloud | 249 | 1,5k | 1 ~ |
| perplexity (Grok 4.7) | ověření faktů | cloud | 110 | 860 | 1 ~ |
~ odhad: Perplexity a korektura Gemini běží mimo naši bránu, tokeny se odhadují z délky textu.
Codex a kontrola PHP2Shell: co nástroj zjistí a co neprokáže
Dvě dovednosti pro Codex a php2shell-checker pomohou odhalit zranitelnou verzi PHP podle hlaviček. Výsledek je užitečný indikátor, nikoli náhrada bezpečnostního auditu.
Codex a kontrola PHP2Shell: co nástroj zjistí a co neprokáže
Pro správce webu je php2shell-checker rychlým orientačním nástrojem, ne náhradou bezpečnostního auditu.
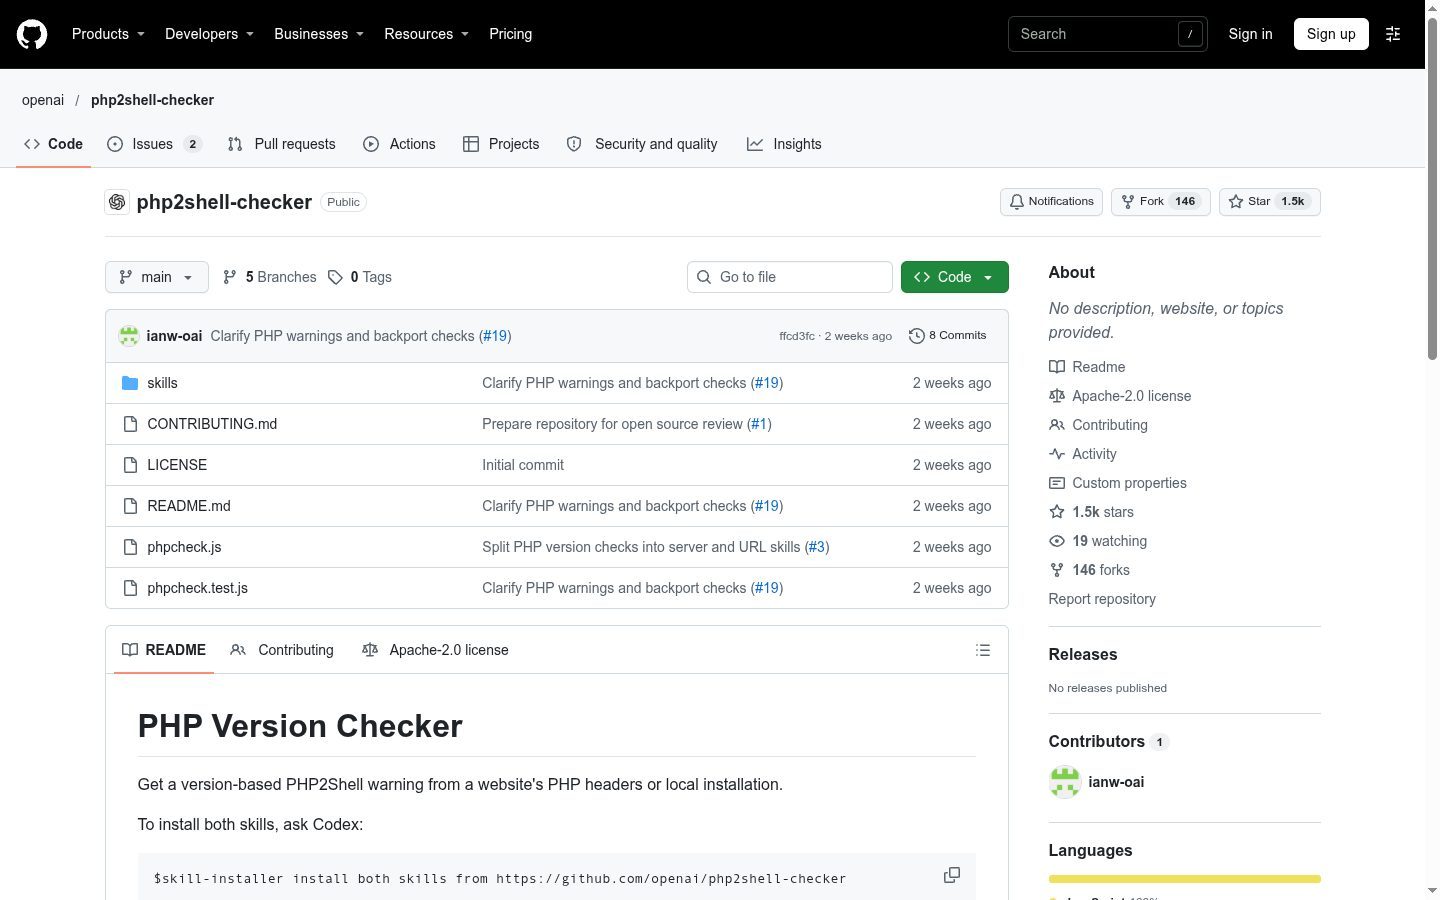
OpenAI zveřejnilo repozitář php2shell-checker se dvěma dovednostmi pro Codex. Jedna pracuje s přístupem k serveru, druhá kontroluje web pouze podle URL. Obě pomáhají zjistit, zda server uvádí verzi PHP dotčenou bezpečnostním problémem PHP2Shell.
Nástroj získá verzi z HTTP hlaviček a porovná ji se seznamem opravených verzí. Nabízí rychlý první pohled na stav serveru. Neověřuje však zranitelnost aplikace, neprovádí audit kódu ani test skutečného zneužití.
Detaily bezpečnostního problému unikly před koordinovaným zveřejněním a Amazon hlásil pokus o zneužití už 17. 10. 2026, tedy čtyři dny před jeho veřejným zveřejněním. Několik lidí uvedlo, že systémy, které mohli aktualizovat, již opravili. Opakovaně se připomínalo, že samotná aktualizace nestačí: po opravě je podle doporučení potřeba provést reset služeb nebo runtime, tuto potřebu je však vhodné ověřit v oficiálních doporučeních PHP.
Dvě dovednosti a správné označení postupu
Repozitář nabízí režim phpcheck-server pro přístup k serveru a phpcheck-url pro kontrolu podle veřejné adresy. Dovednosti lze do Codexu nainstalovat příkazem:
skill-installer install both skills from https://github.com/openai/php2shell-checker
Samostatný skript se spouští například takto:
node phpcheck.js "https://example.com"
Pro strojové zpracování je k dispozici výstup --json.
Odborně jde o detekci inzerované verze PHP z HTTP hlaviček, nikoli o bezpečnostní audit aplikace. Codex zde nepřebírá roli penetračního testera ani zkušeného auditora. Je to „dispečer“, který umí instrukci a deterministický skript spustit a výsledek předat k vyhodnocení.
Veřejná bezpečnostní doporučení uvádějí jako opravené verze PHP 8.2.35, 8.3.36, 8.4.27 a 8.5.12. Starší větve PHP 5.4–5.6, 7.0–7.4, 8.0 a 8.1 jsou podle nástroje označeny jako potenciálně zranitelné bez ohledu na vyšší patch.
Jak spustit kontrolu vlastního webu
Nejprve ověřte verzi přímo na serveru příkazem php -v. Potom spusťte skript proti URL webu. Kontrola čte hlavičky X-Powered-By a Server. Použije požadavek HEAD; pokud server odpoví kódem 405 nebo 501, skript přejde na GET.
Výstupy mají jednoznačné významy:
OKs ukončením 0: inzerovaná verze dosahuje uvedené opravené verze.POTENTIALLY VULNERABLEs ukončením 1: inzerovaná verze je podle seznamu potenciálně zranitelná.UNKNOWNs ukončením 3: verzi se nepodařilo spolehlivě určit.- Neplatné argumenty končí kódem 2.
Výsledek OK znamená pouze, že zveřejněná hlavička uvádí dostatečně novou verzi. Neznamená, že server obsahuje opravu. V opačném případě může být oprava přenesena zpět do starší verze distribuce.
Největší praktickou hodnotou komunitního postupu je jednoduchost: získáte rychlý indikátor bez spuštění exploitního testu. Před použitím ale ověřte výstup jiným způsobem, například přes php -v, konzoli hostingu nebo správu balíčků.
Jak to funguje pod kapotou a kde má postup limity
Kontrola je záměrně úzká. Skript porovnává verzi získanou z hlaviček nebo místní instalace s tabulkou dotčených a opravených verzí. Neodesílá payloady, neprohledává obsah odpovědi ani průběžně neanalyzuje přesměrování.
Výsledek může být zkreslený několika způsoby:
- proxy může hlavičky
X-Powered-Byodstranit nebo změnit; - server může skrýt skutečnou verzi PHP;
- distribuce může mít opravu backportovanou do starší verze;
- hlavička může uvádět jinou verzi, než jakou server používá;
- kontrola URL neprokazuje stav konfigurace aplikace, PHP ani operačního systému.
UNKNOWN proto není totéž jako „bezpečné“ ani „zranitelné“. Znamená pouze, že automatická kontrola verzi neurčila. Nástroj navíc neprovede test skutečného zneužití zranitelnosti.
Oproti tomu dedikované nástroje pro statickou analýzu kódu, dependency scanning nebo plný bezpečnostní audit hledají jinou třídu problémů. Kontrola verzí PHP je rychlý triage nástroj pro správce serveru, ne náhrada těchto postupů.
Co zkontrolovat po opravě
Aktualizace PHP odstraňuje zranitelnou verzi, ale neodstraňuje případnou kompromitaci. Po opravě je proto vhodné:
- ověřit běžící verzi přímo na hostingu;
- provést požadovaný reset služeb nebo runtime;
- zkontrolovat kořen webu a změny souborů;
- projít webové, systémové a bezpečnostní logy;
- ověřit nové či neobvyklé účty, cron úlohy, webshelly a síťová připojení.
Tento seznam je bezpečnostní post-incident kontrola, nikoli automatická součást phpcheck.js. Codex může pomoci s výběrem příkazů, analýzou logů nebo přípravou checklistu, ale výsledky musí správce ověřit.
Kdy kontrola pomůže a kdy ne
Kontrola dobře poslouží vlastníkům a správcům webů, kteří chtějí rychle zjistit zjevně starou verzi PHP. Je užitečná také jako součást pravidelného patch managementu.
Nepomůže tam, kde se verze PHP v hlavičkách neuvádí, kde ji proxy maskuje nebo kde je nutné posoudit vlastní kód, konfiguraci, závislosti a možná zneužití. Samostatný skript je sice bezpečný pro prosté ověření verzí, ale jeho výsledek musí člověk potvrdit.
Codex je v této situaci užitečný jako pracovní plocha pro spouštění nástrojů, sběr výstupů a vysvětlení nálezů. Bezpečnostní specialista zůstává odpovědný za interpretaci výsledků, aktualizaci, reset a kontrolu případné kompromitace.
Co si z toho vzít
- Kontrolu PHP2Shell chápejte jako detekci inzerované verze, ne jako audit zranitelnosti aplikace.
- Výsledek
OKověřte na serveru; hlavičky samy o bezpečnosti nerozhodují. UNKNOWNvyžaduje další ověření, nikoli automatický závěr o bezpečnosti.- Po opravě proveďte reset a kontrolujte soubory, logy i účty.
- Codex zvládne spustit a vysvětlit kontrolu, ale konečné rozhodnutí zůstává na člověku.