Postman údajně zasahoval do Claude Code a Codexu: co je ověřené
Dva záznamy na macOS ukazují, že aktualizace Postmanu mohla nainstalovat pluginy do Claude Code a Codexu a zapsat důvěryhodný hash hooku. Podklady však nepotvrzují únik dat ani obecnou změnu úrovně důvěrnosti.
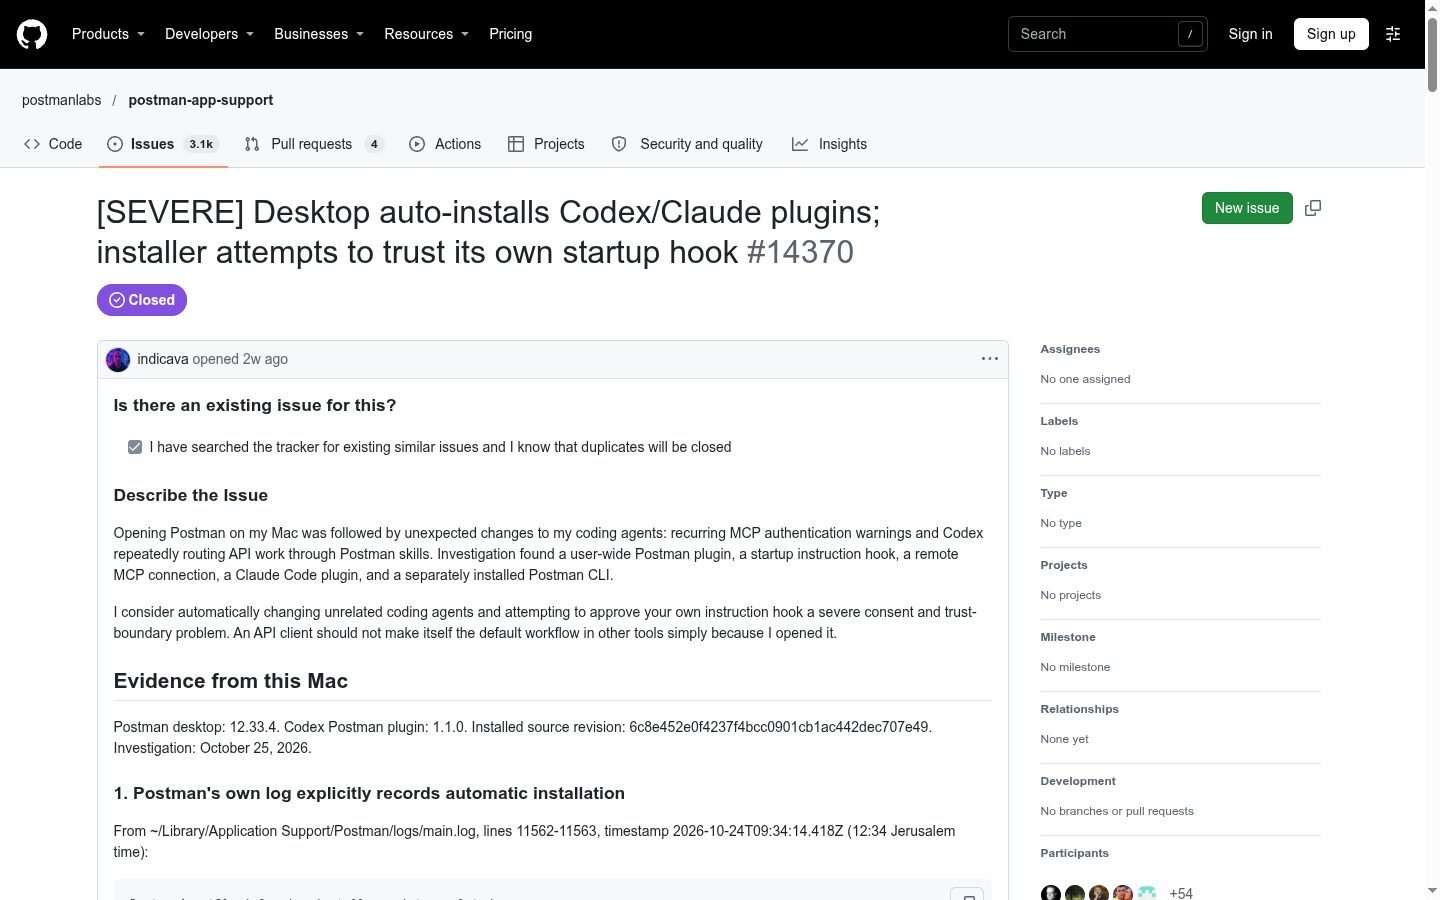
V záznamu z 24. října 2026 se po aktualizaci Postmanu 12.33.4 pro Mac objevilo claude-code:installed, codex:installed. První veřejné issue k popsaným případům tak ukazuje na změny v konfiguraci obou nástrojů — zatím bez důkazu, že data uživatele unikla.
Příspěvek v komunitě popisuje kauzu, v níž měla aplikace Postman Desktop po aktualizaci automaticky nainstalovat pluginy do Claude Code a Codexu a upravit jejich důvěryhodné nastavení. Diskuse zatím nemá další reakce, takže původní tvrzení stojí na jednom příspěvku.
Naše ověření přineslo konkrétnější stopu: veřejné GitHub issue zachycuje dva podobné případy na macOS.
Co přesně bylo nahlášeno
Podle issue postmanlabs/postman-app-support#14370 se první případ týkal Postmanu 12.33.4 pro Mac. Log obsahoval záznam z 24. října 2026 s příznakem auto-existing-upgrade a výsledkem claude-code:installed, codex:installed.
Ve variantě z 3. listopadu 2026 se údajně při přechodu z verze 12.31.3 na 12.35.1 opakovaně aktivovaly stejné komponenty.
Hlášení zmiňuje plugin Postmanu pro Codex ve verzi 1.1.0 a pro Claude Code ve verzi 2.0.1. Změny se podle autora týkaly těchto souborů:
~/.claude/settings.json,~/.claude/plugins/installed_plugins.json,~/.codex/config.toml.
V Claude Code byl podle záznamu zapnut plugin postman@claude-plugins-official.
V Codexu přibyla marketplace https://github.com/postmanlabs/postman-plugin.git, sekce [plugins."postman@postman"] s enabled = true a záznam hooku SessionStart s trusted_hash a trusted_content_hash.
Tyto záznamy dokládají změnu konfigurace. Z jediného nálezu však nelze dokázat, že ji provedl konkrétně instalátor Postmanu.
Oficiální bezpečnostní advisory ani changelog potvrzující incident jsme nenašli. Chybí také nezávislá reprodukce na dalších operačních systémech.
Supply chain bezpečnost konfigurace AI agentů
Přesnější označení problému je supply chain bezpečnost konfigurace AI agentů. Nejde pouze o „neautorizovanou instalaci pluginu“.
Vzniká řetězec důvěry mezi cizí aplikací, repozitářem pluginu a vývojářským agentem, který používá konfiguraci uloženou pod uživatelským účtem.
Instalace pluginu znamená, že se do agenta přidá rozšiření. Marketplace záznam určuje, odkud se plugin získává. Session-start hook je kód spouštěný na začátku relace a může do kontextu agenta vložit instrukci. trusted_hash zase označuje obsah hooku, jehož změna má vyžadovat nové posouzení.
Označení „změna úrovně důvěrnosti“ je proto zavádějící. Podklady neprokazují změnu obecné klasifikace důvěrnosti dat v Postmanu, Claude Code ani Codexu. Jde o zapnutí komponent a zápis do trust store hooku.
Podle zachycené reakce Postmanu jsou CLI a pluginy pro agenty součástí desktopové aplikace. Výrobce je uvedl v download a update flow a umožňuje jejich odinstalaci.
Postman zároveň přislíbil jasnější opt-in pro stávající uživatele a revizi schvalování hooků. Reakce potvrzuje souvislost změn, ale neříká, kteří uživatelé byli dotčeni ani zda byly komponenty odstraněny.
Jak to funguje pod kapotou a kde má postup limity
Agentní plugin sám se neinstaloval. Změny mohla provést hostitelská aplikace Postman Desktop. Konfigurace agenta leží v uživatelském adresáři a aplikace s právem zapisovat do těchto souborů mohla vytvořit marketplace, povolit plugin a přidat hash hooku.
Oficiální dokumentace Postmanu uvádí, že instalační nástroj při instalaci do Codexu schvaluje session-start hook za uživatele, pokud to neumí. Poté vyzve uživatele ke kontrole a případnému opětovnému schválení.
Dokumentace zároveň popisuje příkaz --dry-run, který zobrazí případné změny bez jejich provedení. Z dostupných podkladů však nelze určit, jak přesně proběhlo schválení v popsaných případech.
V Codexu je review mechanismus založený na hashi obsahu hooku. Instalátor mohl zapsat očekávaný trusted_hash přímo do konfigurace. Nešlo o doložené obecné obejití bezpečnostních pravidel modelu, ale o změnu hranice souhlasu hostitelské aplikace.
MCP je samostatný kanál. Přestože hlášení zmiňuje adresu https://mcp.postman.com/mcp, pokus o připojení skončil zprávou Auth required.
Kauza tedy nedokazuje funkční přístup ke vzdálenému workspace ani únik uživatelských dat.
Chybí primární diff, přesný zdroj installeru a nezávislá reprodukce. Bez nich nelze spolehlivě určit rozsah změn, mechanismus distribuce ani to, zda šlo o záměrné chování ve všech verzích. Odstranění pluginu navíc nemusí smazat všechny zbytky.
Kdy použít komunitní postup a kdy nástroje
Komunitní kauza ukazuje konkrétní soubory, pluginy, marketplace a hash hooku, které je potřeba zkontrolovat. Sama o sobě ale není návodem k bezpečnému řízení konfigurace.
Pro běžnou kontrolu má smysl použít npx @postman/postman-plugin status a při odstranění npx @postman/postman-plugin remove.
V Claude Code lze plugin ověřit a odstranit příkazy claude plugin disable a claude plugin uninstall pro postman@claude-plugins-official.
V Codexu je potřeba projít config.toml a sekci /hooks, zejména marketplace, trusted_hash a trusted_content_hash.
Pro týmovou ochranu je vhodnější MDM, nástroj Santa nebo pravidla osquery pro file integrity. Užitečné je versionované snapshotování konfigurací v ~/.claude, ~/.codex a ~/.copilot, včetně hashů hooků.
Organizace by měly upozornit na změnu instalačních a bezpečnostních pravidel, nikoli jen na nový soubor.
Co si z toho vzít
- Kontrolujte po aktualizaci
~/.claude,~/.codexa případně~/.copilot. - Odlišujte instalaci pluginu, marketplace záznam a schválený
SessionStarthook. - „Důvěryhodný hook“ není totéž co změna úrovně důvěrnosti dat.
- Případný
Auth requiredz MCP znamená, že funkční přístup nebyl prokázán. - Pro závěry o úniku dat chybí nezávislý důkaz; pro přesnou rekonstrukci mechanismu je nutný diff a zdroj installeru.
- V organizacích zavádějte monitorování změn konfigurace a schvalování hooků, nejen preventivní blokaci instalace.